功能指南
角色管理
定位角色、查看已有权限,核对系统角色限制、依赖选择、整体替换保存和用户影响范围,区分功能权限与业务视图授权。
进入角色管理本文目录10 个章节
角色管理把一组功能权限分配给可复用的角色,再由账号绑定角色。按“找角色、看现有权限、确认影响人员、调整并核对”的顺序操作。截图为示例数据;创建、保存、删除角色和授权写入均未演示。
01 功能介绍:角色与账号、数据范围的区别
入口为 平台管理 → 系统设置 → 角色管理。这里管理角色资料和功能权限,不是创建用户,也不是直接给某个用户开放所有业务数据。
- 账号是登录和执行操作的身份;给用户绑定角色需到账号管理相关入口处理,见账号与权限。
- 角色是可供多个用户共用的权限集合。同一用户有多个角色时,功能权限合并生效;从一个角色取消某权限,不等于该用户已经失去它。
- 功能权限区分读取、维护、导出、同步、发布等具体动作。没有通用规则保证“写入”自动包含所有动作。
- 视图数据权限还限定业务范围。以利润报表为例,功能读取权限与有效业务视图授权分别核对;配置角色不自动创建视图授权。视图也可能直接授给用户或角色,见业务视图。
角色名称叫“管理员”不代表超级管理员。系统的超级管理员身份有单独标记,不能通过改角色名称、编码或勾选某项权限在这里创建。
02 使用前确认:权限与受影响人员
查看页面、列表和可选权限目录需要角色读取权限;新建、编辑、删除及配置权限需要角色维护权限。只读账号会看到“当前账号为只读模式,可查看但不可修改角色。”,新建和操作菜单不可用,但仍可查看已有权限详情。
- 确认当前账号和租户,明确此次要改变哪个角色的职责。
- 查看该角色“用户数”,再到账号管理核对使用者;人数不是在线人数,也不是本页可直接展开的成员名单。
- 确认角色是否影响自己以及其他维护人员。当前页面没有“禁止修改自己所属角色”的额外保护,不要假定系统会阻止自己失去权限。
- 只勾选职责需要的具体权限。当前配置清单不是“只能授予操作者本人已拥有的业务权限”的证明;具备角色维护能力的人员应特别核对授权范围。
03 查询定位:搜索角色并核对数量
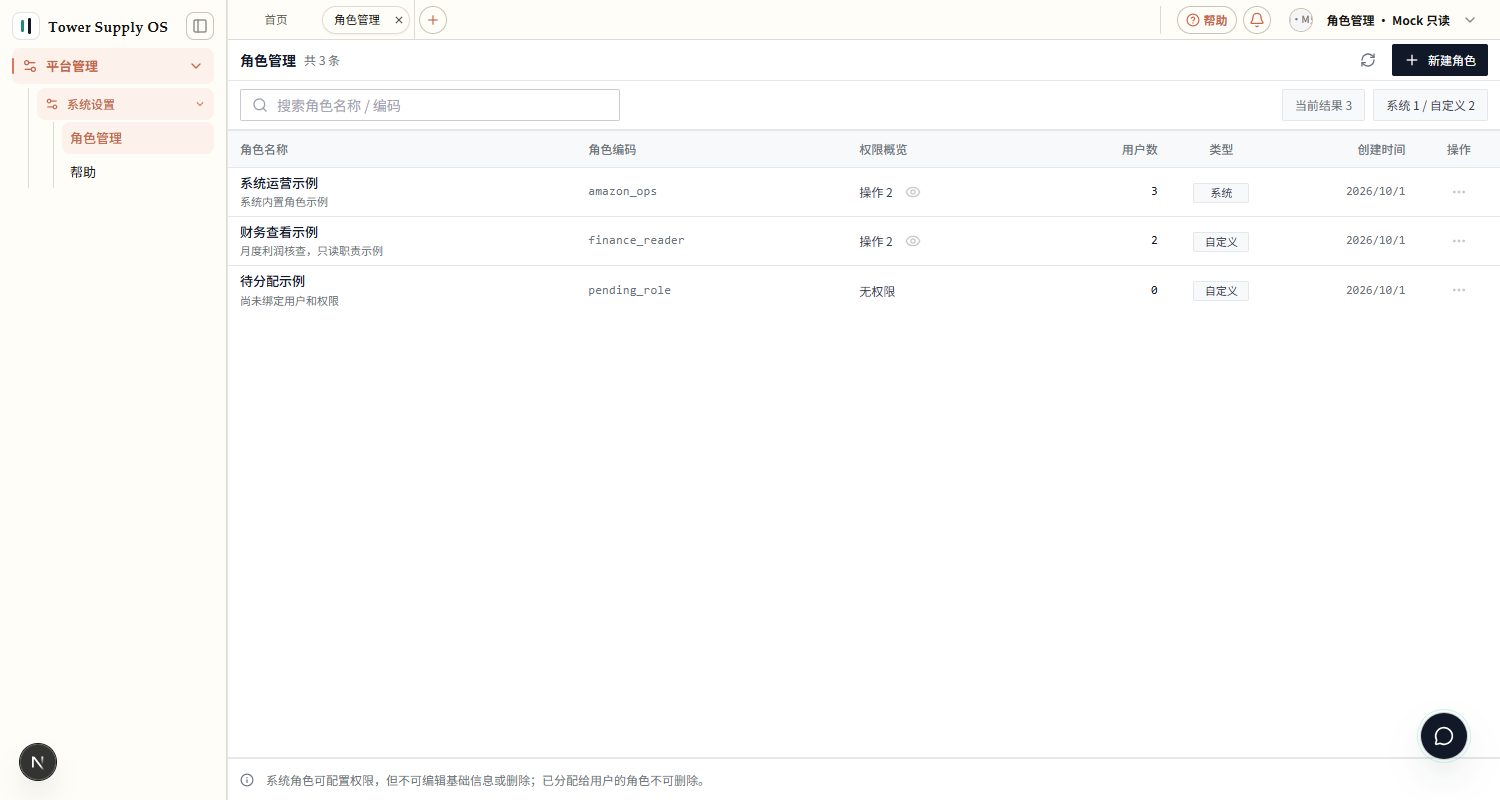
- 在“搜索角色名称 / 编码”输入关键词,列表即时过滤,不需要点击查询或按回车。
- 搜索也匹配描述,忽略英文大小写,并去掉关键词首尾空格。
- 对照“当前结果”和命中行的名称、编码,避免修改同名或相似角色。
- 点输入框右侧“×”清除搜索;右上刷新图标的提示为“刷新角色列表”,用于重新读取角色,不是重新授权。
标题“共…条”和“系统… / 自定义…”统计已加载的全部角色,“当前结果”统计搜索命中项。当前页面无分页、状态筛选、导出或批量操作入口,不要把底部说明栏当分页器。
04 角色资料:新建、编辑与字段要求
列表显示角色名称及描述、编码、权限概览、用户数、类型和创建时间。没有单独的启用/停用开关;“系统/自定义”是角色类型,不是账号状态。
新建角色(未演示保存):
- 有维护权限时点击 新建角色,填写非空角色名称。
- 核对角色编码:以小写英文字母开头,仅小写字母、数字、下划线,长度3—64位。同租户编码不能重复。
- 可点 自动生成 后再检查编码。它规范化文本,不负责把中文翻译成拼音,也不保证编码唯一或合法;仅中文名称可能无法生成可用编码。
- 描述可选,权限可以暂不选择;新建角色并不同时给某个用户绑定角色。
- 提交后应以抽屉关闭且重新加载列表中的新记录为核对点。编码重复、权限无效或请求失败时,检查错误后修正,不连续重复提交。
编辑资料(未演示保存): 在自定义角色行打开“…”操作菜单,选择 编辑,修改名称和描述,点 保存变更。编码不是可编辑字段;系统角色不可编辑基础信息。名称为空时不能提交。
当前清空描述后提交,不保证原描述被清除;保存后务必重新打开核对,未清除时交维护人员处理。不要把抽屉关闭当作每个字段都已达到预期。
05 权限查看:先看已有集合
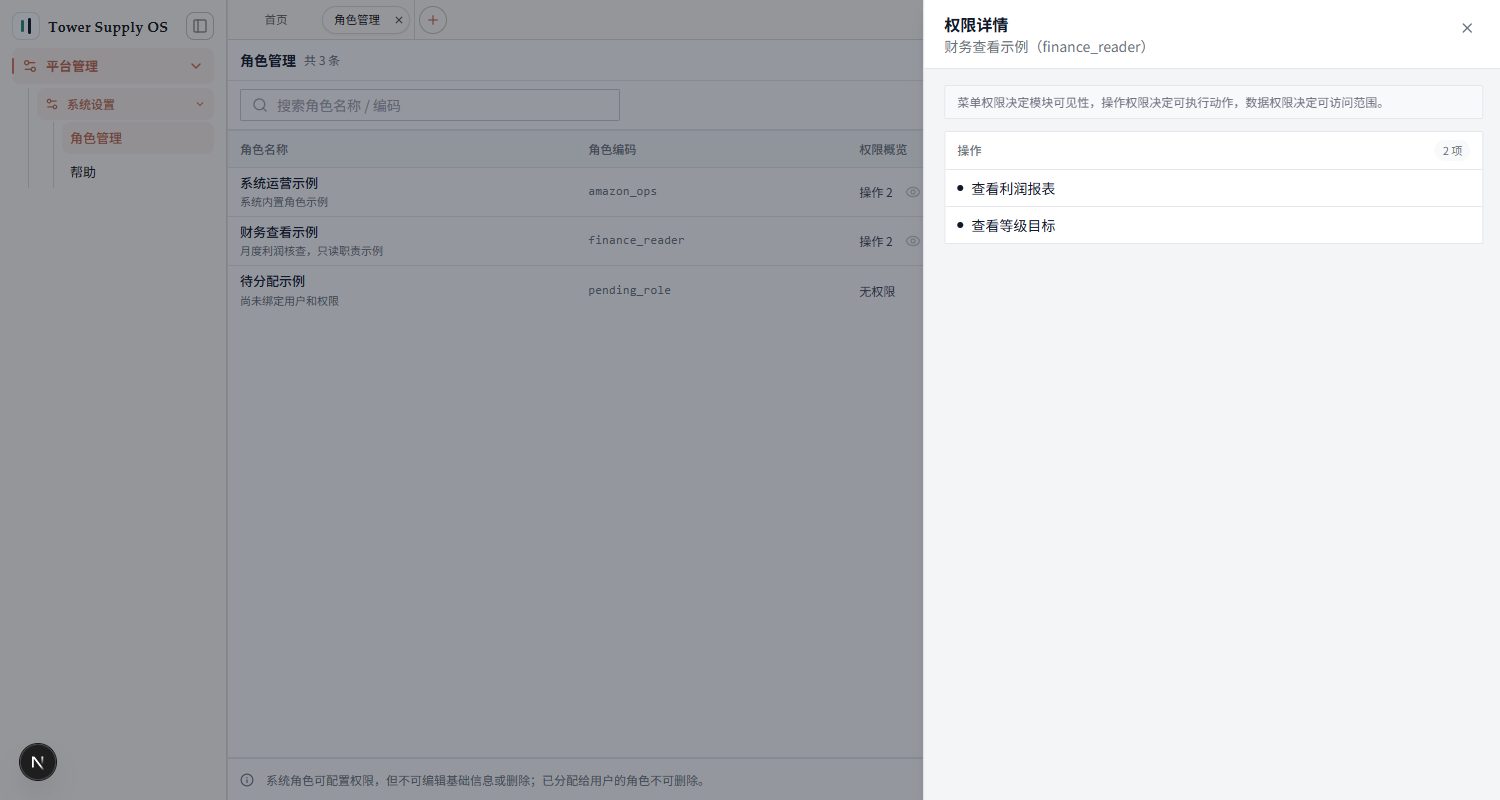
- 在目标行“权限概览”旁点击眼睛图标 查看权限详情。
- 在“权限详情”抽屉核对角色名称和编码,再按菜单、操作、数据分类阅读权限名称。
- 点右上“×”关闭回到原列表,搜索条件保留。
该抽屉是只读展示,使用列表已加载的角色权限,并不是成员名单或业务数据范围明细。权限为空的角色显示“无权限”,列表不显示眼睛按钮;不要把按钮缺失当成加载失败。需要最新内容时先关闭抽屉,刷新角色列表后重新打开。
06 权限配置:搜索、分组与依赖选择
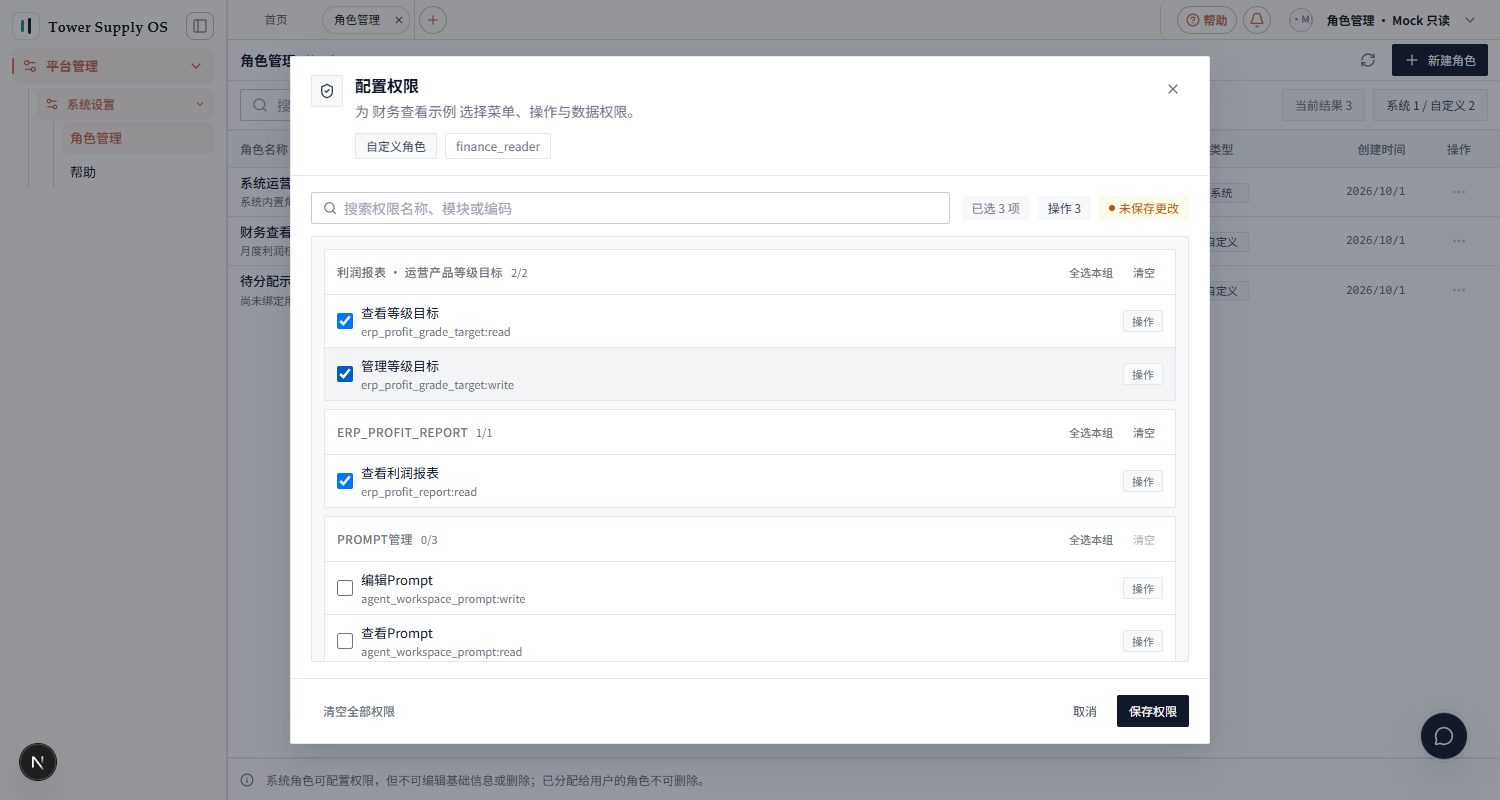
有维护权限时,从目标角色行 … → 配置权限 打开居中的配置窗口。系统角色也可以配置权限,但仍不能修改基础信息或删除。
- 核对窗口中的角色名称、编码和类型。
- 在 搜索权限 输入名称、模块或编码;搜索也匹配动作和页面提供的说明。搜索仅隐藏不匹配项,不清除已有选择。
- 单项勾选或取消;也可点 全选本组 或组内 清空。搜索期间,这些分组按钮只针对当前匹配项,但依赖联动仍可能改变搜索外的项。
- 清除搜索,再复核完整集合、“已选…项”和分类汇总。底部 清空全部权限 清除整个待保存集合,不只是搜索结果。
- 检查“未保存更改”,确认后才点 保存权限;本次未演示保存。
依赖是明确列出的关系,不是所有读取/写入都通用的规则。 例如勾选“管理等级目标”,会补选“查看等级目标”和“查看利润报表”;取消“查看利润报表”会连带取消依赖它的等级目标权限。反过来只取消“管理等级目标”,不会自动移除已勾选的读取权限。
同样,Prompt发布依赖读取与编辑,但“编辑”不会反向授予“发布”。导出、同步或其他模块要求的多项权限需逐一核对,不能据按钮标签推断全套授权。标为历史采购、库存或物流权限的项,不再控制已经拆分的新版页面。
07 保存与影响范围:重新打开后再确认
权限保存提交的是完整的新集合,整体替换角色原集合,不是只追加此次搜索到的权限。后端先验证所选权限并补齐明确依赖,再替换;不存在的权限或缺失的必需依赖会报错。
- 没有选择变化时“保存权限”不可用,提交中显示“提交中...”并限制重复提交。
- 成功后窗口关闭并重新读取角色列表;重新打开“权限详情/配置权限”,核对最终集合,包括被补齐的依赖。
- 请求失败时保留配置窗口和选择,错误由页面反馈区显示;必要时先记下修改意图,再取消查看错误。列表刷新失败不能反推保存一定失败,应核实当前集合后决定是否重试。
- “取消”、关闭或离开页面不保存。虽有“未保存更改”提示,当前关闭流程没有二次确认;重新打开会按列表中的角色权限初始化。新建抽屉关闭会重置表单。
变更会影响绑定此角色的用户在当前租户的功能授权,也可能影响操作者自己。其他角色仍提供的权限不会被一并撤销。后端接口按请求查询授权;前端菜单和按钮依赖会话权限状态,配置页保存只刷新角色列表,不主动刷新所有用户已打开的界面。
保存后让代表账号刷新页面,重新核对账号、租户、菜单和具体操作;系统在会话初始化或令牌刷新等流程重新取得权限,不能承诺所有界面立刻同步,也不需要一律要求退出重登。仍不一致时重新登录可作为排查步骤,并保留错误时间与页面信息。
08 权限与删除边界
- 读取与维护分开:有角色读取权限可查看;有维护权限仍需具备进入页面的读取条件。后端分别验证每个接口,不以按钮是否出现代替授权。
- 系统角色:允许配置权限;编辑基础资料和删除会被前端限制、后端拒绝。
- 已分配角色:用户数大于0时删除不可用,后端也检查使用人数。先到账号管理确认绑定关系,不要为删除角色随意移除他人职责。
- 可删除自定义角色:用户数为0且有维护权限时,从“…”选择 删除,确认对话框后才发起删除;本次未演示。并发期间角色刚被分配或已被删除,仍以后端返回为准。
- 超级管理员:身份标记在前后端权限判断中有特殊处理;普通系统角色或叫“管理员”的角色不等于这一身份。用超级管理员验证成功不能证明普通角色配置正确。
角色页没有创建审批、成员批量分配、权限导出或角色启停流程。功能权限调整也不等于改写业务视图、库存、利润或其他业务数据。
09 异常处理:区分空列表、目录缺失与失败
- 暂无匹配角色:先清空搜索,再看错误区和当前租户。首次请求失败也可能留下空表,不直接判定租户没有角色。
- 刷新失败但旧行仍在:加载失败不会主动清掉旧列表;旧行不保证是刚读取的最新结果。处理错误后重新刷新。
- 配置窗口没有权限项:先清除权限搜索。权限目录加载失败会变成空目录,不能据此断言系统没有可用权限;右上“刷新角色列表”只刷新角色,不重新请求权限目录,可刷新整个页面再试。目录恢复前不要清空或保存授权。
- 权限无效、必需依赖不存在:关闭并重新读取,仍报错时交管理员核查权限目录;不要用其他权限替代。
- 页面无访问权限/能看不能改:核查角色读取、维护及目标模块的具体动作权限,再检查账号绑定和会话状态。
- 功能可进入但数据为空:进一步检查业务视图授权、当前筛选、租户和数据准备情况,不要单靠扩大功能权限解决。
10 常见问题
保存后菜单仍不可见?
先确认改的是用户已绑定的角色及正确租户,核对模块读取/菜单入口条件,再刷新页面获取会话权限。若有多个角色,查看合并后的权限,而不是只看其中一个。
为什么能看不能改,或能编辑却不能同步/发布?
这些动作可能使用独立权限或要求多项条件。按对应业务页面核对,不能把维护权限当所有特殊动作的通行证。
为什么选中数量增加,取消一个项又少了多个?
明确依赖会自动补选;取消基础项会取消依赖项。清除搜索后查看全局集合,只取消上层动作通常会保留读取权限。
为什么系统角色不能删除,自定义角色也删不掉?
系统角色受保护;自定义角色已被用户使用时不能删除。核对“用户数”和后端返回,不把禁用按钮当故障。
为什么没有权限却仍能操作?
用户可能从另一角色取得该权限,或是超级管理员;个别业务另有组织身份规则。用实际目标账号和业务接口核查,不能只看当前角色详情。
为什么有页面权限却没有数据?